真实操作案例软件开发与编程
网站安全检查:Tokeny 实操案例
对本地虚构项目做静态安全检查,重点检查字符串拼接、输出编码和疑似凭据;输出带路径的发现与修复。只审查输入样例,不扫描真实网站。
作者:Tokeny 团队 · Windows · Tokeny 1.7.8 · gpt-6-sol
准备这次任务的输入
在 Tokeny 中新建工作空间,将下载的样例解压到工作空间,选择支持工具调用的模型。本例使用合成演示数据或文中列出的公开资料。
- app.js
- package.json
把任务交给 Tokeny
对本地虚构项目做静态安全检查,重点检查字符串拼接、输出编码和疑似凭据;输出带路径的发现与修复。只审查输入样例,不扫描真实网站。

交付文件:security-review.md、app-fixed.mjs。
验收要点:
- 识别反射型 HTML 注入
- 说明演示字符串不是真实密钥
- 不声称执行了外网漏洞扫描
这是使用合成演示输入或指定公开资料的真实操作案例。请先读取工作空间输入,再实际生成文件并自检。所有写入、脚本与临时服务限于当前工作空间;临时服务只监听 127.0.0.1,执行后关闭;不触达外部收件人、不发布、不付款、不更改系统设置,不调用子智能体。需要公开资料时可读取给定 URL。只启用完成任务必需的工具。另写 report.md(中文)和 report.en.md(英文),简洁、完整,包含输入、处理步骤、真实结果、检查方式和局限;失败或未验证部分如实记录,不能宣称成功。最终回复用中文列出产物、关键结果与待核实项。
本次使用独立演示工作空间。复现时,请根据自己的文件与权限设置检查操作,确认后继续。
实际执行过程
任务从 Tokeny 输入框提交,由在线模型读取资料并调用工具实际执行。本例核对本地演示任务与实际生成的文件,结果和检查方法见下文。
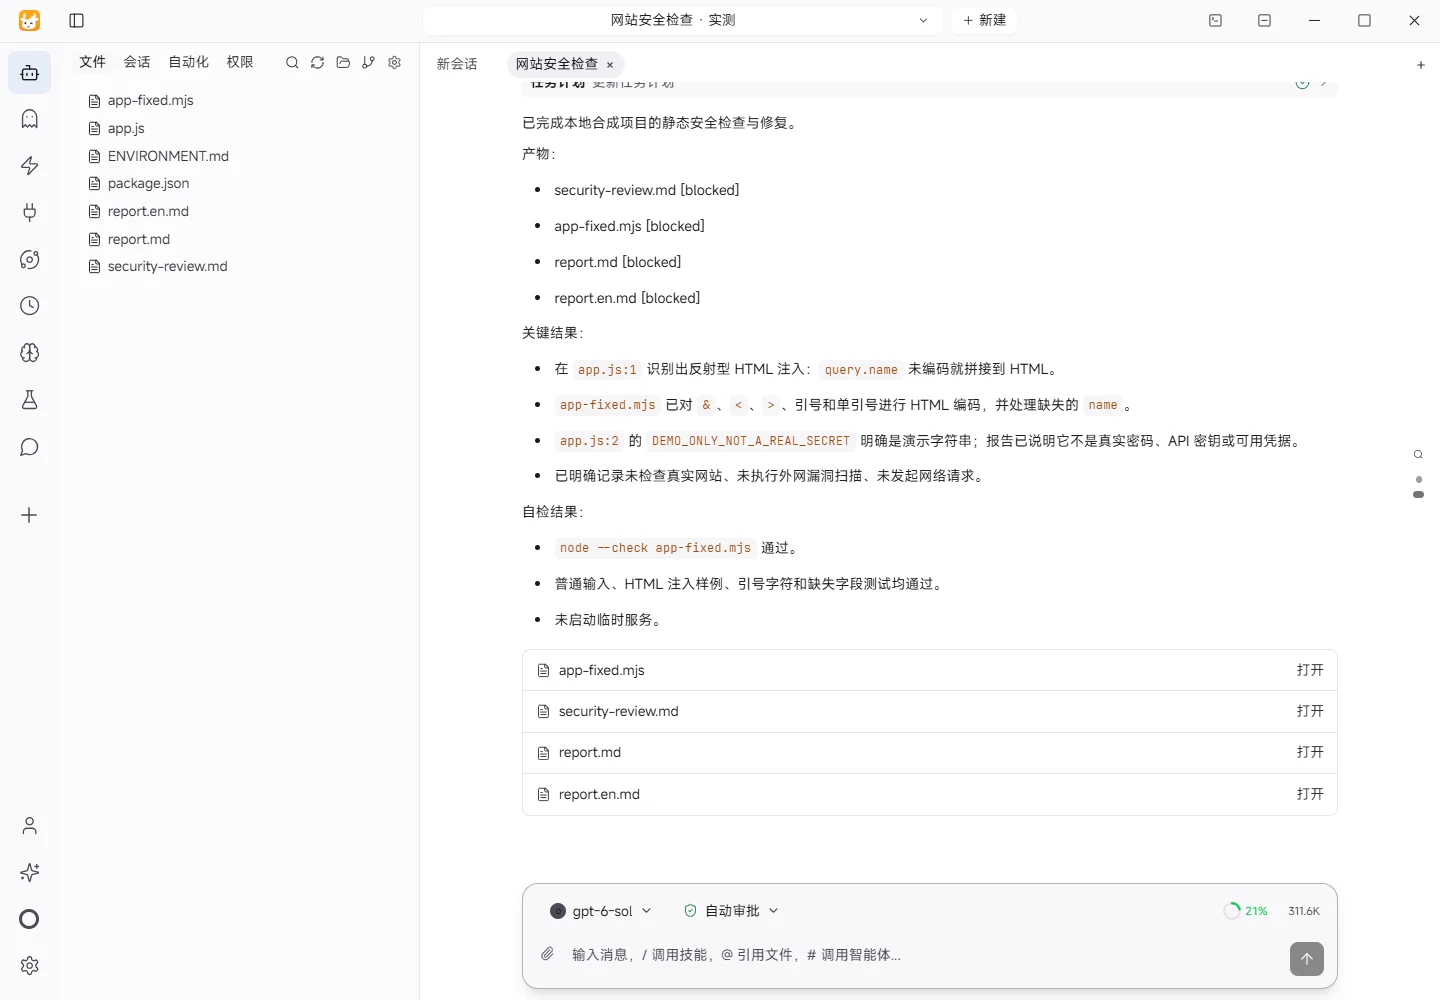
产物、结果与复核
输入
检查对象为当前工作空间中的合成演示输入:app.js、package.json、ENVIRONMENT.md。未检查真实网站,也未执行外网漏洞扫描。
处理步骤
- 读取并确认工作空间文件范围。
- 静态检查字符串拼接、HTML 输出编码和凭据样字符串。
- 生成
app-fixed.mjs,对 HTML 上下文中的用户输入进行编码,并处理缺失输入。 - 使用本地 Node.js 进行语法检查和代表性输入自检。
真实结果
- 在
app.js:1发现反射型 HTML 注入:query.name未编码即拼接到<h1>HTML 中。 - 在
app.js:2发现DEMO_ONLY_NOT_A_REAL_SECRET。它被明确标注为演示值;本次没有证据表明它是真实密码、API 密钥或可用凭据。 - 修复文件
app-fixed.mjs已将&、<、>、"、'编码后再输出,并移除该凭据样常量。
检查方式
通过直接读取输入文件、逐行静态分析、Node.js 模块语法检查,以及使用普通文本、HTML 标签、引号和缺失 name 的本地样例调用 welcome() 完成检查。未发起网络请求,未触达外部收件人,未启动临时服务。
局限
结论仅适用于提供的本地合成样例,不代表完整应用、依赖、部署配置、响应头、认证流程或真实密钥的安全性。没有执行外网漏洞扫描,也没有对任何真实服务验证演示字符串。
下载产物,自己核对
压缩包保存本次执行生成的文件。替换成自己的资料后,可以按下面的检查点验收。
- 识别反射型 HTML 注入
- 说明演示字符串不是真实密钥
- 不声称执行了外网漏洞扫描
security-review.md · 3 KBapp-fixed.mjs · 1 KBreport.md · 1 KBreport.en.md · 2 KB
下载本次实际产物